O NetPulse vigia seus roteadores OpenWrt, desenha a topologia, avalia a saúde da rede e avisa você - tudo a partir de um único binário auto-hospedado. Nada sai da sua LAN.
O NetPulse segue os três princípios do Clube Cloudless: soberania digital, livre para sempre e de pessoas, não de empresas. São comuns a todas as apps do clube e vivem num único sítio.
Conhecer o clubeSem Docker, sem contas, sem assistentes intermináveis. Três passos e a sua rede começa a falar.
Um único binário Go estático com a app web embutida. Corre como serviço systemd isolado em qualquer Linux (x86_64, arm64, armv7)… ou no próprio router OpenWrt.
Token de emparelhamento de uso único e agente .ipk nativo (procd, UCI, watchdog). Sem agente também funciona: sondagem SSH estritamente read-only.
PWA instalável no telemóvel e no desktop, ao vivo via SSE a cada 5 s. Multiutilizador com papéis admin/viewer e idioma por utilizador.
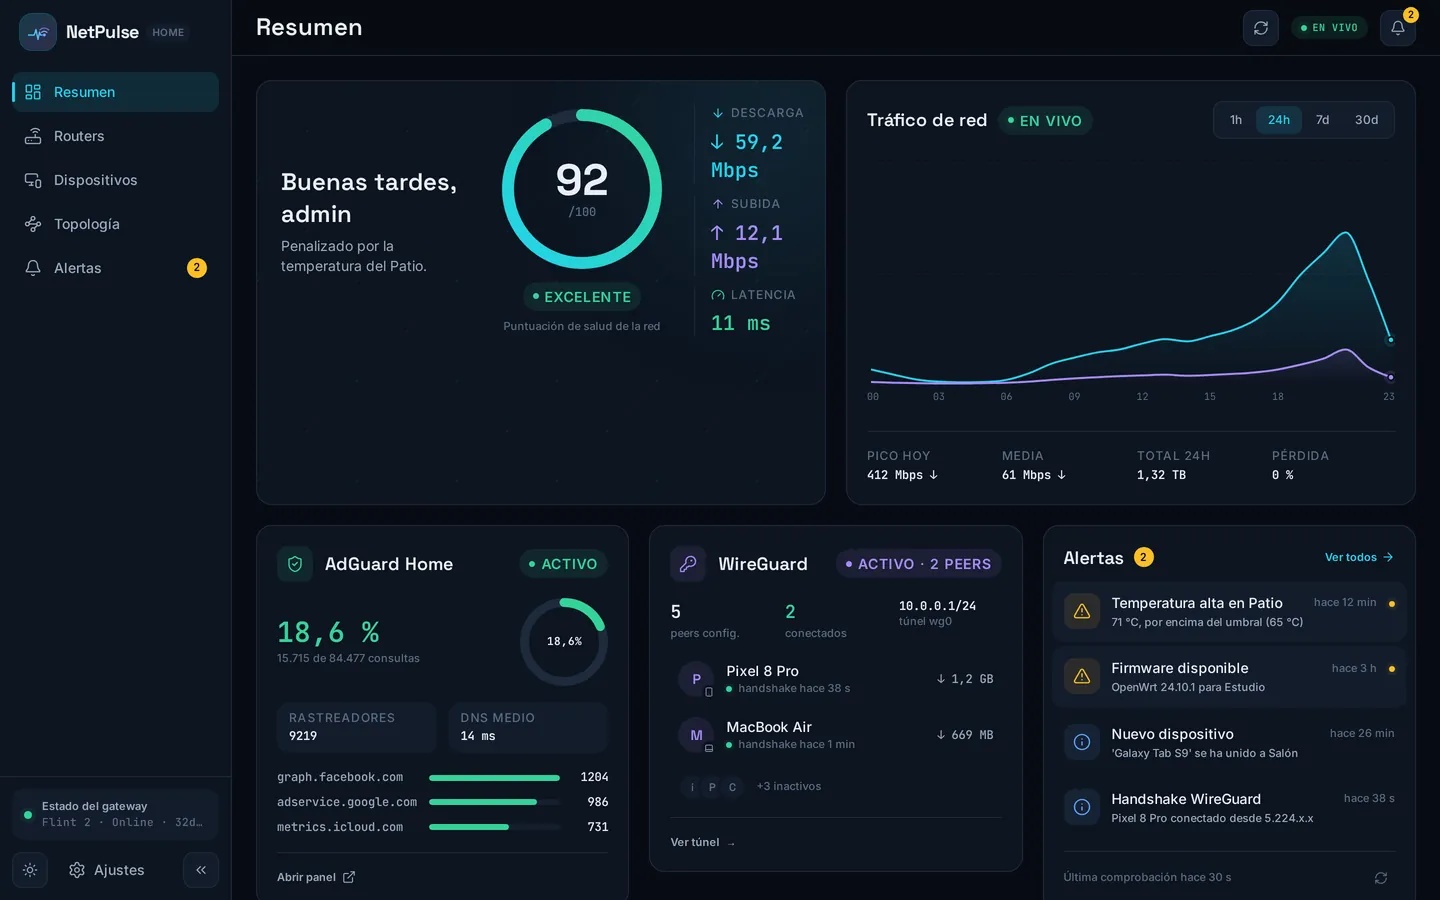
Continue rolando. Estes são os widgets reais, alimentados com o dataset de demo - os mesmos números que você vê ao rodar o NetPulse em modo demo.
A pontuação de saúde resume latência, perdas, uptime e temperatura em 0-100. Verde significa calma. Atualiza a cada 5 segundos via SSE.
Vazão WAN ao vivo contra o seu plano contratado, com médias e totais de 24 h. Sem truques de amostragem - o que você vê é o que passa no cabo.
Construído ao vivo a partir do FDB da bridge (e LLDP quando disponível): clientes cabeados e sem fio, switches inferidos e túneis WireGuard desenhados do peer até a internet.
CPU, memória, temperatura e uptime por roteador. Quatro aqui: um gateway GL.iNet Flint 2 e três pontos de acesso Xiaomi AX6 usados.
Consultas DNS, taxa de bloqueio e domínios mais bloqueados, além de quais clientes o usam. Seu bloqueio de anúncios, visível junto com todo o resto.
Picos de temperatura, dispositivos novos, firmware disponível, handshakes do WireGuard - no sino e, com Web Push, no seu celular.
Um pacote .ipk nativo de OpenWrt com init procd, configuração UCI e um watchdog. Instala-se com opkg e vive em cada router a vigiar os eventos WiFi em tempo real.
O inquérito é somente leitura: observa a tua rede sem a tocar. O que escreve (reservas, bloqueios, orquestração, firmware) é sempre explícito e coberto por reversão.
Inferida do FDB da bridge + LLDP. Clientes cabeados e sem fio, switches gerenciados e inferidos, hypervisors com containers aninhados.
Cada cliente classificado por padrões de hostname + OUI, com banda, sinal, primeira aparição e o roteador ao qual fala.
Peers, últimos handshakes e transferência por peer, com túneis desenhados no mapa.
Estatísticas de consultas, taxa de bloqueio e domínios mais bloqueados, ao lado da sua rede.
Seis categorias com urgência por categoria. Feed no sino mais Web Push nativo (VAPID).
Senhas bcrypt, papéis admin e viewer, idioma por usuário. Compartilhe a visão sem entregar as chaves.
DEMO_MODE=1 dá uma rede de amostra completa com 65 dispositivos - sem roteadores. Teste antes de instalar.
Sidecar opcional que mede latência TCP por roteador, com suas próprias séries temporais de longo prazo.
O agente distribui-se como pacote .ipk para instalar com opkg. Init procd, configuração UCI, watchdog e eventos iw: um cidadão OpenWrt de primeira classe, a correr nos teus routers a ~12 MB RSS.
Matriz de sinal DAWN, estado 802.11r por SSID, utilização de canal e feed persistente de eventos de roaming (30 dias).
Instale no telemóvel ou no desktop: ao vivo via SSE, Web Push nativo e temas claro/escuro.
O luci-app-netpulse traz o estado do agente para a própria interface do OpenWrt: procd, UCI, logs e reinício.
Verifica novas releases a cada 24 h e aplica-as com troca atómica. Sem intervenção.
Sem máquina extra? O servidor pode correr no próprio router OpenWrt, com config UCI e TLS pinning.
Espectro Wi-Fi por rádio com pontuação de congestão por canal. Lê o ar e sugere: nunca escreve nos seus routers.
Servidor MCP integrado de só leitura: frota, dispositivos, alertas e topologia, consultáveis pelo seu assistente de IA com um token de API.
Publicado por uma pessoa, construído como um produto.
Zabbix, LibreNMS e PRTG são suites NMS para infraestrutura empresarial. O NetPulse é um NOC de bolso feito para redes domésticas OpenWrt.
| NetPulse | Zabbix | LibreNMS | PRTG | |
|---|---|---|---|---|
| Topologia auto-descoberta (FDB/LLDP) | ✓ | ~ | ✓ | ~ |
| Agente OpenWrt nativo (.ipk, UCI, procd) | ✓ | - | - | - |
| Eventos WiFi e roaming (802.11r, DAWN) | ✓ | - | ~ | - |
| Pontuação de saúde 0-100 | ✓ | - | - | - |
| PWA móvel ao vivo (SSE, 5 s) | ✓ | - | ~ | ~ |
| Push nativo sem terceiros | ✓ | - | ~ | ~ |
| Corre com 512 MB de RAM ou no próprio router | ✓ | - | - | - |
| Instalação em ≈5 minutos | ✓ | - | - | ~ |
| Grátis, sem versão premium | ✓ | ✓ | ✓ | ~ |
| Amplitude multi-fabricante (SNMP, milhares de MIBs) | ~ | ✓ | ✓ | ✓ |
| Escala empresarial (milhares de nós) | - | ✓ | ✓ | ✓ |
As suites NMS ganham em amplitude e escala; o NetPulse ganha em foco OpenWrt, simplicidade e WiFi doméstico. Escolha o que se adequa à sua rede.
Capturas do NetPulse em modo demo, com o tema que escolheres. Uma por menu.
O NetPulse é software livre (AGPL-3.0). O código é o produto completo: não há versão premium à espera atrás de um paywall.
Se lhe serve, uma estrela no GitHub é a melhor forma de apoiar o desenvolvimento.
Um único binário Go estático com o app web embutido, rodando como serviço systemd em sandbox. Sem Docker - ele monitora uma rede; não precisa de container para isso.
curl -fsSL https://raw.githubusercontent.com/gnacho/netpulse/main/install.sh | sh
O instalador é shell simples e legível - inspecione antes.
As atualizações cuidam de si: o auto-updater integrado verifica a cada 24 h e aplica novas versões com troca atómica. Também pode reexecutar o instalador ou desinstalar com sh install.sh --uninstall.
O NetPulse não precisa de uma máquina dedicada: o servidor completo, não só o agente, corre no próprio router OpenWrt como pacote nativo, com config UCI e TLS autoassinado com pinning SPKI. Conhece o modo on-box.
O servidor gera seu próprio par de chaves ed25519 e mostra a pública em Configurações. Autorize-a em cada roteador (/etc/dropbear/authorized_keys). O gateway se autodetecta no primeiro boot por descoberta LAN; os demais você adiciona em Configurações. A sondagem é estritamente somente leitura.
Instala o agente diretamente em cada router OpenWrt. Recolhe eventos WiFi, envia dados por SSE e reporta ao servidor.
opkg install netpulse-agent
O NetPulse é um projeto pessoal, construído para a minha própria rede e publicado como software livre (AGPL-3.0). Será sempre livre e comunitário. Trabalho nele no meu tempo livre: muitas ideias, pouco tempo, e evolui seguindo primeiro as minhas próprias necessidades.
Se gosta do projeto, a melhor forma de o ajudar a crescer é uma estrela no GitHub e partilhá-lo.
Dê uma estrela no GitHubNota honesta de escopo: até agora só foi testado no meu próprio hardware - um gateway GL.iNet Flint 2 e três pontos de acesso Xiaomi AX6 com OpenWrt - além de WireGuard e AdGuard Home. Outros dispositivos OpenWrt devem funcionar, mas o seu seria o primeiro a contar.
O agente instala-se como pacote .ipk nativo em OpenWrt (opkg install netpulse-agent). Inclui init procd, config UCI, um watchdog e escuta de eventos iw para que as alterações WiFi apareçam em <3 segundos. Corre no próprio router, ~12 MB RSS.
Não. É software livre (AGPL-3.0), sem versão premium nem planos. Se quer apoiá-lo, uma estrela no GitHub ajuda.
OpenWrt e GL.iNet. Desenvolvido e testado com um GL.iNet Flint 2 e três Xiaomi AX6 em segunda mão.
Não. Corre numa máquina dentro da sua LAN, sem telemetria. A única ligação de saída é opcional: verificar atualizações.
O inquérito apenas lê. Ações que escrevem (reservar um IP, bloquear um dispositivo, orquestrar serviços, atualizar firmware) são explícitas, disparadas pelo admin e cobertas por snapshot com reversão automática.
Uma linha (curl | sh) instala o binário como serviço systemd. O agente é um pacote .ipk (opkg). As atualizações chegam via auto-updater integrado ou reexecutando o instalador.
Sim: a demo pública está no ar, e DEMO_MODE=1 levanta uma rede de exemplo com 67 dispositivos na sua máquina.
O NetPulse não nasceu para ser publicado. Comecei-o para perceber o que se passava na minha própria rede, com os meus próprios routers, sem depender de ninguém. E usei-o todos os dias durante muito tempo: é a minha ferramenta unificada para verificar que tudo continua em ordem. Desenvolvo-o no meu tempo livre, entre o trabalho e a família.
Com o tempo, e de forma consequente com os princípios em que acredito, decidi torná-lo livre e partilhá-lo com a comunidade. O projeto enriquece com o contributo dos utilizadores e o uso, obrigado por o usares e por enviares sugestões para o continuar a melhorar. E se o usares, uma estrela no GitHub ajudaria muito.